Akıllı Sensör ve aktif güvenlik kuralları çalışıyor.
ornek.comAyarlar · Genel Bakış
Canlı Durum ve Ölçüm Penceresi
Aktif koruma seviyesi, pencere içi istek hacmi, tehdit puanı, tekil IP adedi ve geçici engellemeler tek ekranda. Under Attack Mode buradan kontrol edilir.
- Koruma Durumu: Normal · Soft Protection · Hard Protection · Under Attack Mode
- Anlık istek hızı, anomali skoru ve standart referans sapması
- Benzersiz IP adedi · Aktif Rate Limit geçici engellemeleri
- Akıllı Sensör durumu · Canlı trafik trend grafiği
- Özet: Aktif profil, sensör durumu, Rate Limiter, Under Attack durumu, domain kapsamı
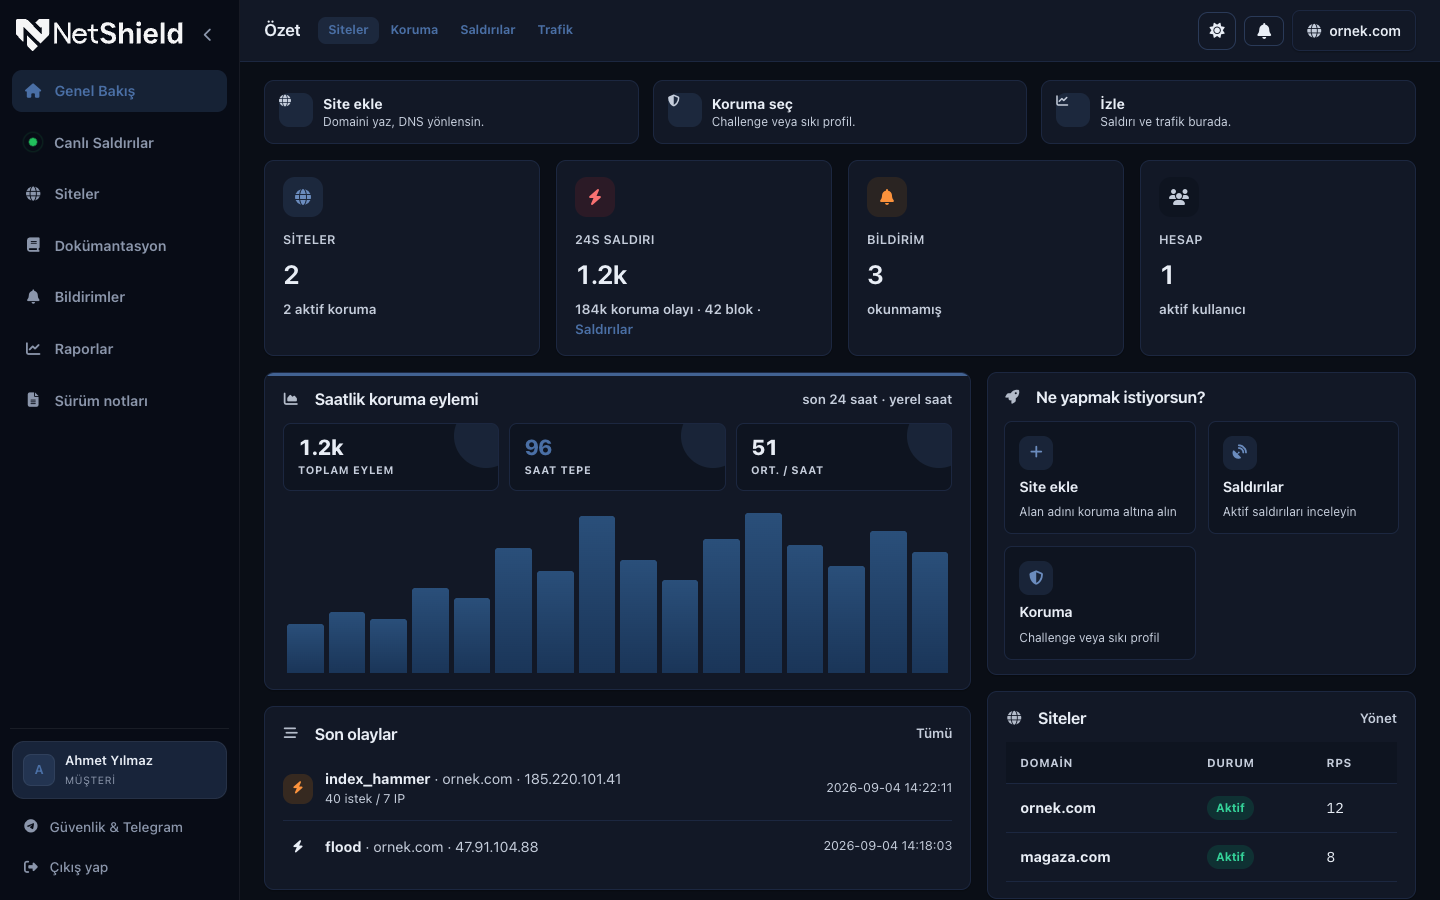
Under Attack Mode açıkken tüm ziyaretçilere CAPTCHA doğrulaması uygulanır; Soft/Hard eşikleri ve alt seviye Rate Limit kuralları geçici olarak askıya alınır.
Ayarlar · Dinamik Koruma
Koruma seviyesini gelen trafik belirlesin.
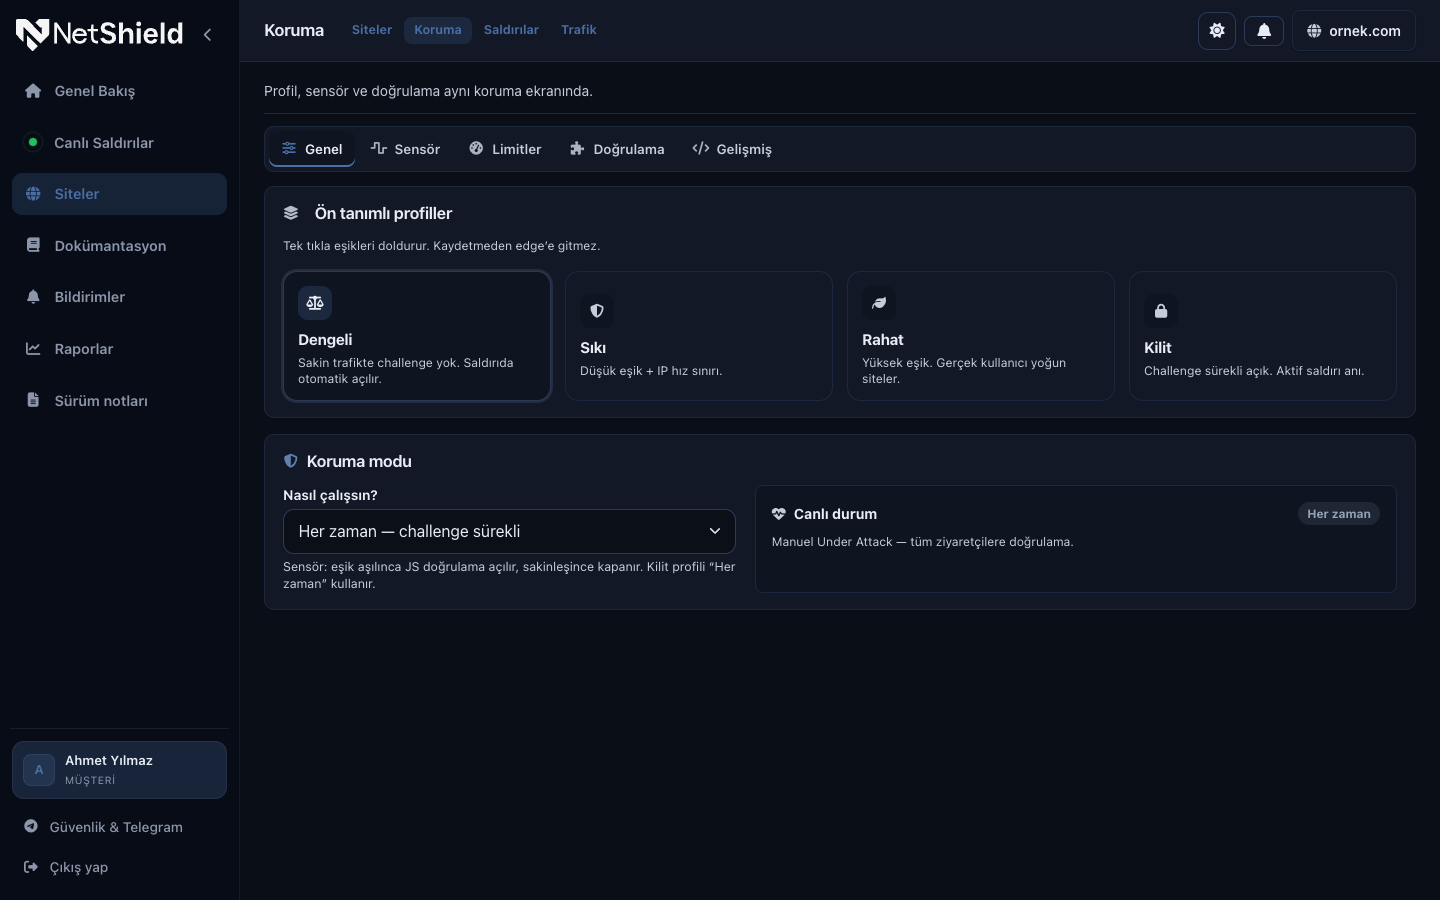
Trafiğinize uygun bir başlangıç profili seçin; ardından sensör eşiklerini ve IP başına istek limitlerini belirleyin.
Başlangıç Profilini Seçin
Profil; istek eşiklerini, Rate Limit sınırlarını ve hazır path kurallarını tek adımda uygular.
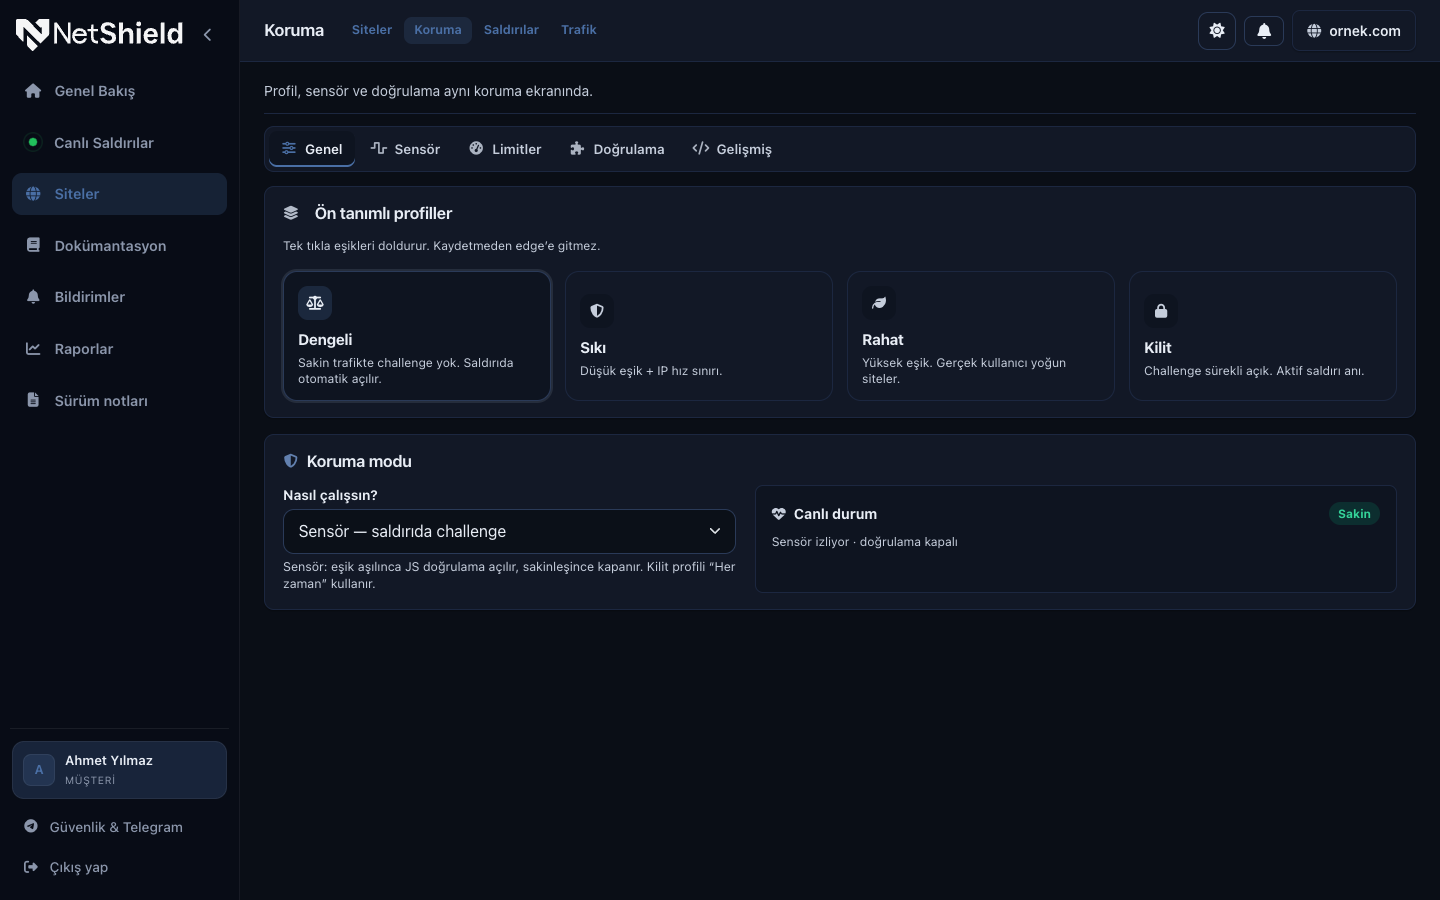
Standart siteler için ziyaretçiyi rahatsız etmeden etkili koruma sağlar.
- Hassas, Dengeli, Esnek ve Yüksek Toleranslı seçenekler
- Standart Web, WordPress, E-Ticaret ve Türkiye Trafiği hazır şablonları
- Tek tıkla uygulayın, ardından eşik değerlerini kendinize göre düzenleyin
Sensör Karar Akışı
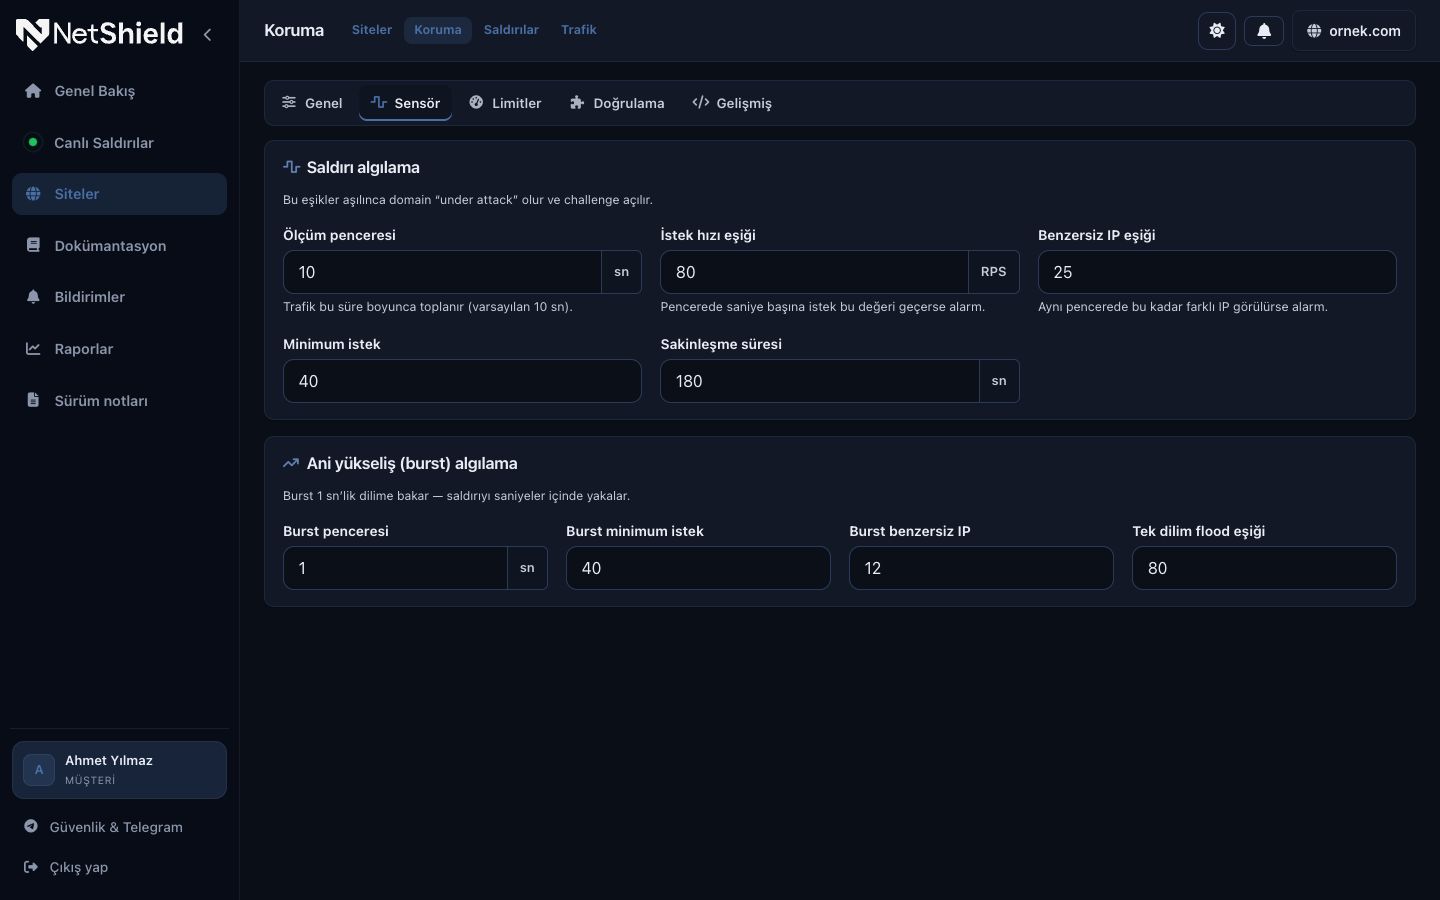
Sistem eşik değerlerini sürekli izler; Soft Protection ve Under Attack Mode seviyesini otomatik yükseltir, sakinleşince normale döner.
Eşik Davranışını Belirleyin
Soft Protection ve Hard / Under Attack Mode seviyelerinin hangi trafik davranışlarında tetikleneceğini yapılandırın.
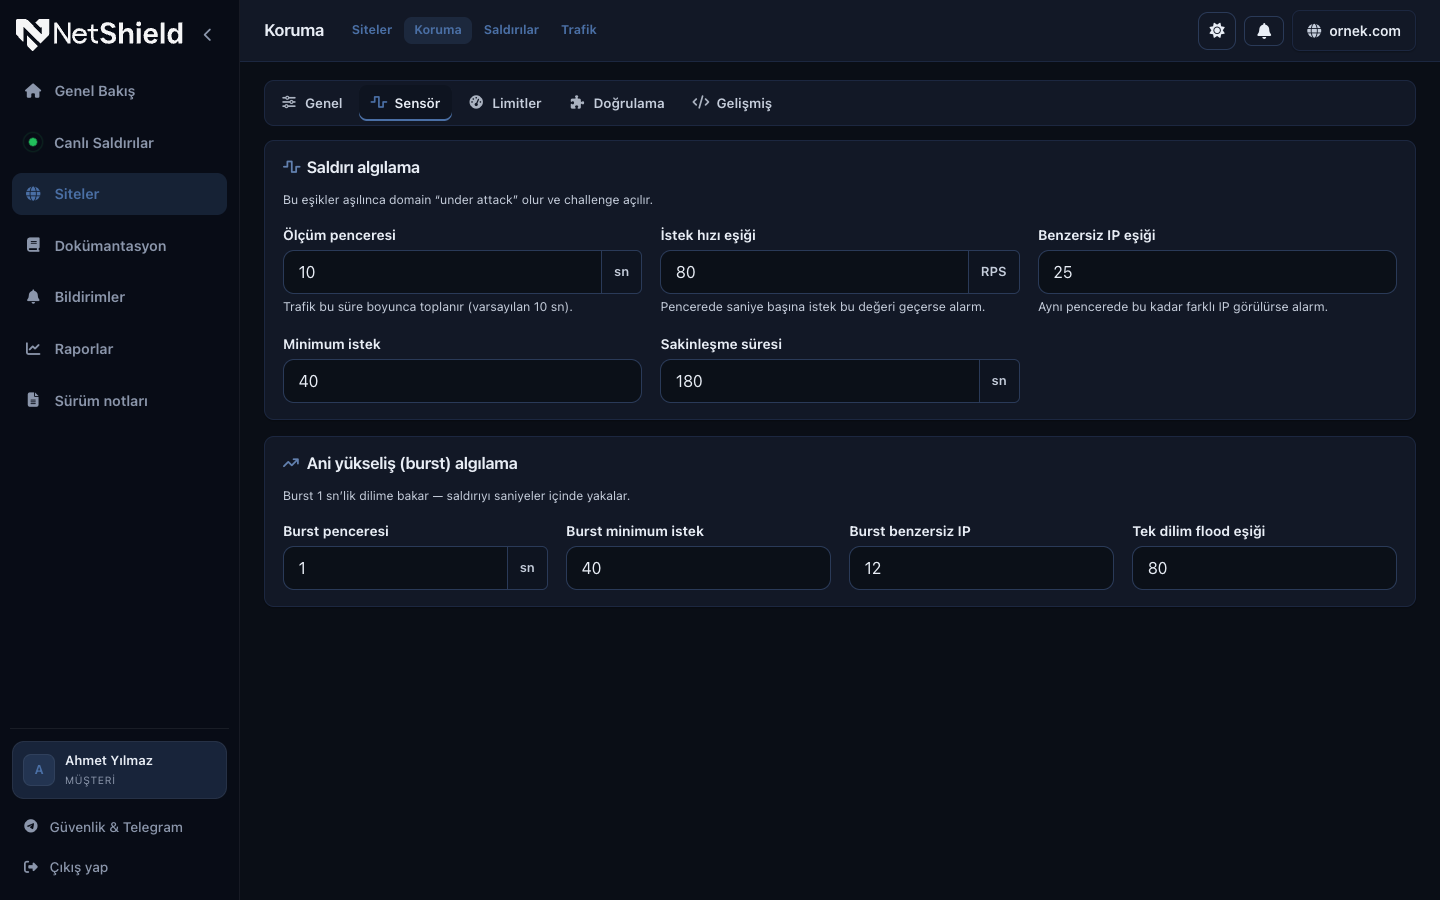
Soft Protection
VEYA MantığıAşağıdaki kriterlerden herhangi biri aşılırsa Soft Protection başlar.
İstek SayısıFarklı IP SayısıAni Artış (Spike)Tepe IP OranıHard / Under Attack Mode
Hard eşik değeri aşılırsa edge cluster gelen trafiğe otomatik doğrulama uygular.
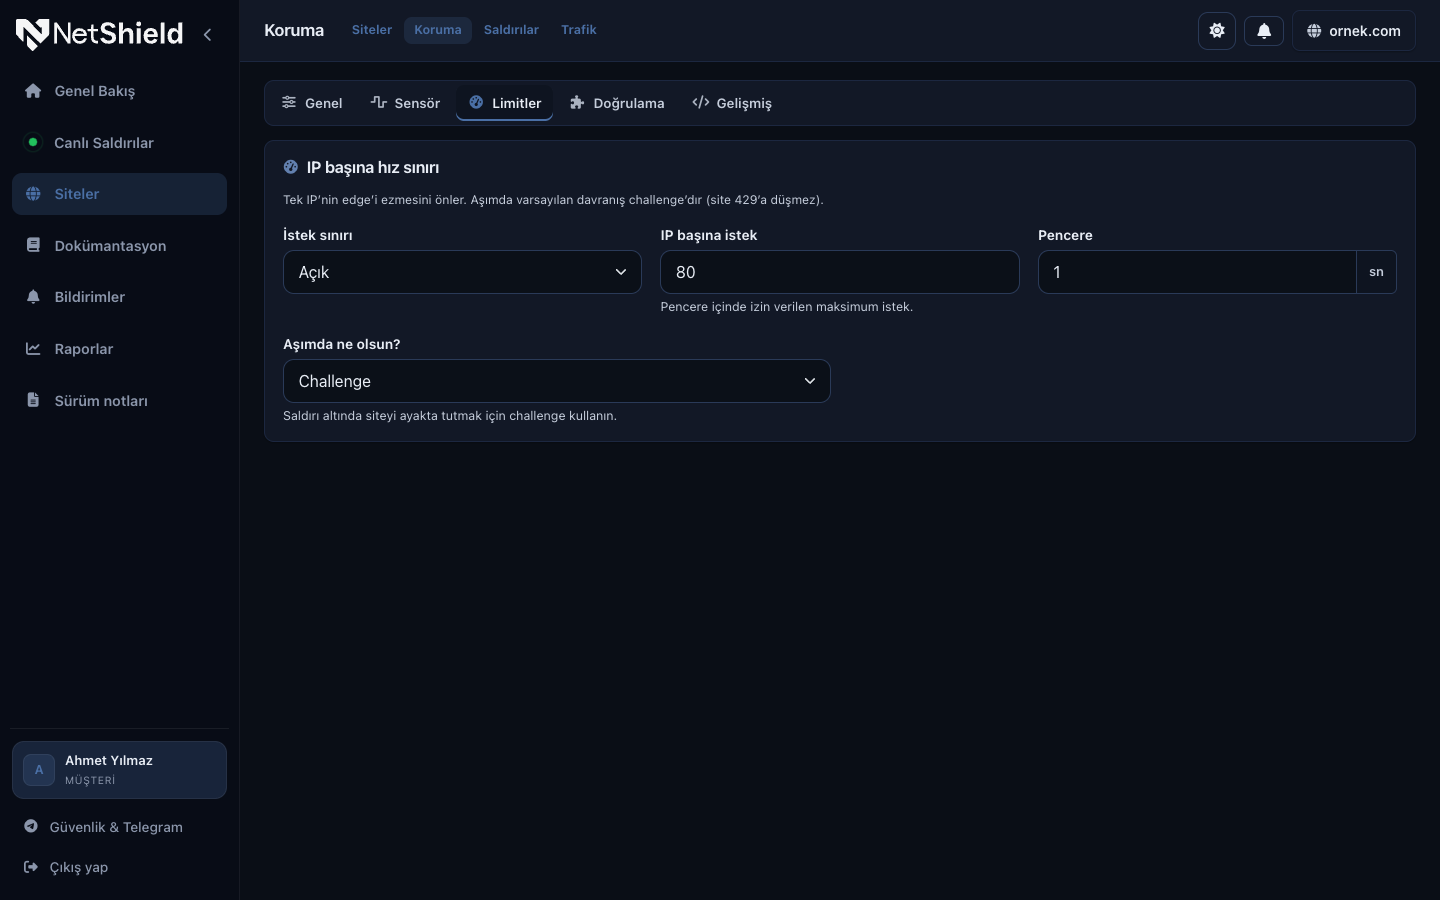
IP Başına İstek Sınırı Koyun
Sensör durumundan bağımsız olarak tek bir IP’nin yapabileceği istek sayısını sınırlayın.
Ölçüm süresinde IP başına istekleri denetler; aşım durumunda CAPTCHA veya 403 Engeli uygular.
- Aç / Kapat
- İstek Limiti / IP
- Eylem: CAPTCHA veya 403 Engeli
Ayarlar · Genel
Under Attack Override, Geo-Lock ve Alan Adı Kapsamı
Manuel kriz anahtarı, coğrafi kısıtlamalar ve kuralların geçerli olacağı alan adları buradan yönetilir.
- Manuel Under Attack Mode — Site geneline CAPTCHA açar; açıkken diğer kurallar askıya alınır
- Sadece Türkiye (Geo-Lock) — TR dışı istekler için 403 Engeli veya CAPTCHA
- Alan Adı Kapsamı: Yalnızca ana domain veya tüm alt/ek alan adları (addon / parked)
Ayarlar · IP Listeleri
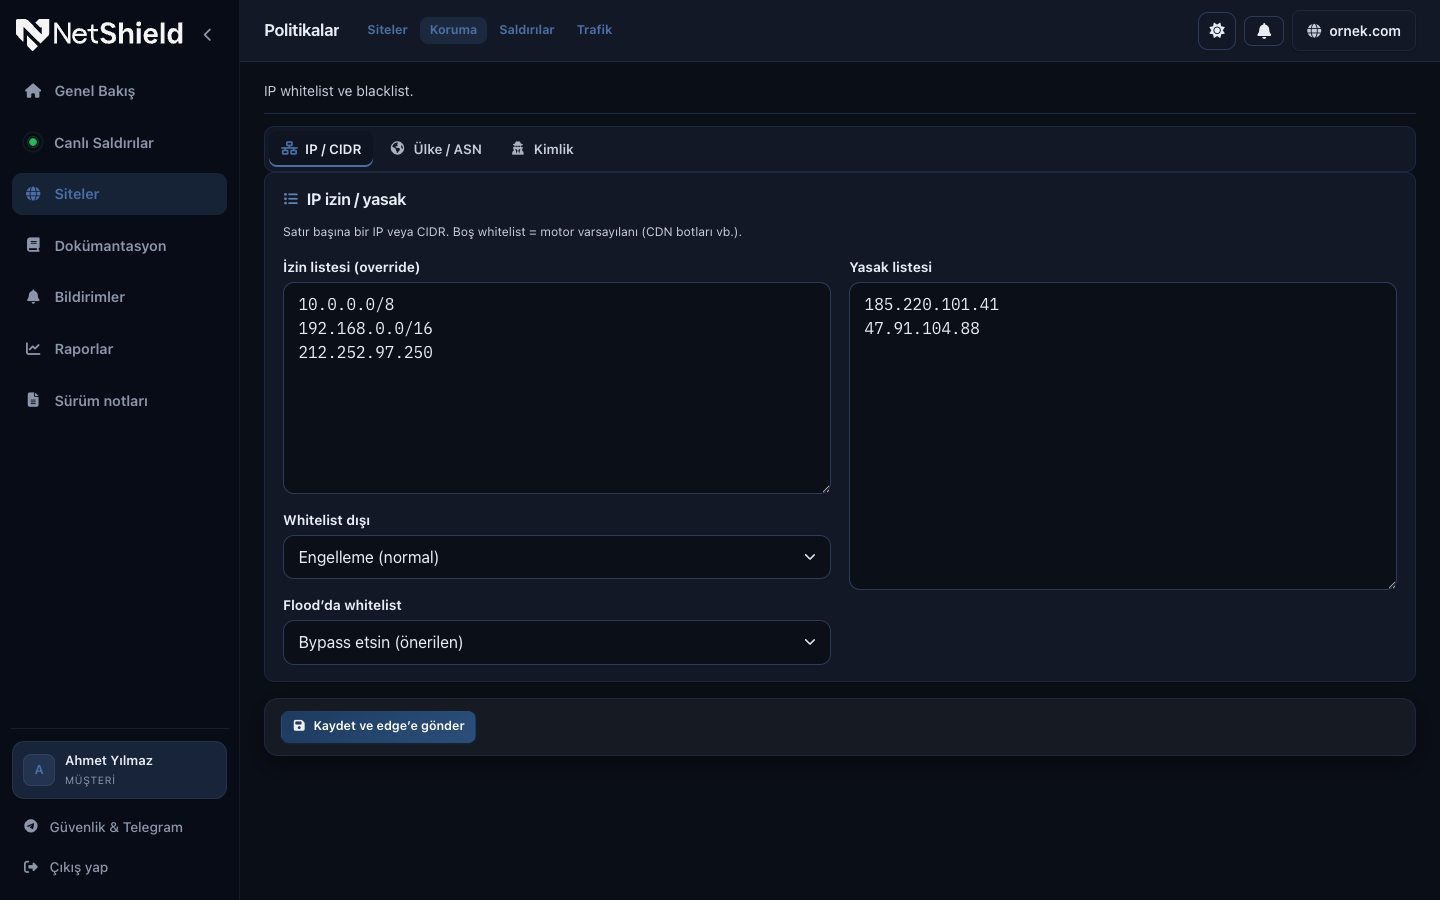
İzin Listesi ve Engelleme Listesi (IP / CIDR)
Kural çakışmasında İzin Listesi (Whitelist) önceliklidir. İzin verilen adresler sensör takibinden ve Rate Limit engellemelerinden muaf tutulur.
- İzin Listesi: Korumadan, engelleme listesinden ve geçici cezalardan muaftır
- Engelleme Listesi Eylemi: 403 Engeli veya CAPTCHA
- Çakışma Durumu: İzin Listesi daima geçerli sayılır
Ayarlar · ASN Kuralları
Otonom Sistem (ASN) Bazlı Engelleme ve Doğrulama
Trafiğin geldiği ASN numarasına (sunucu sağlayıcıları, proxy ağları vb.) göre doğrudan engelleme veya doğrulama uygulayın.
- ASN Engelleme Listesi → 403 Engeli
- ASN Doğrulama Listesi → CAPTCHA
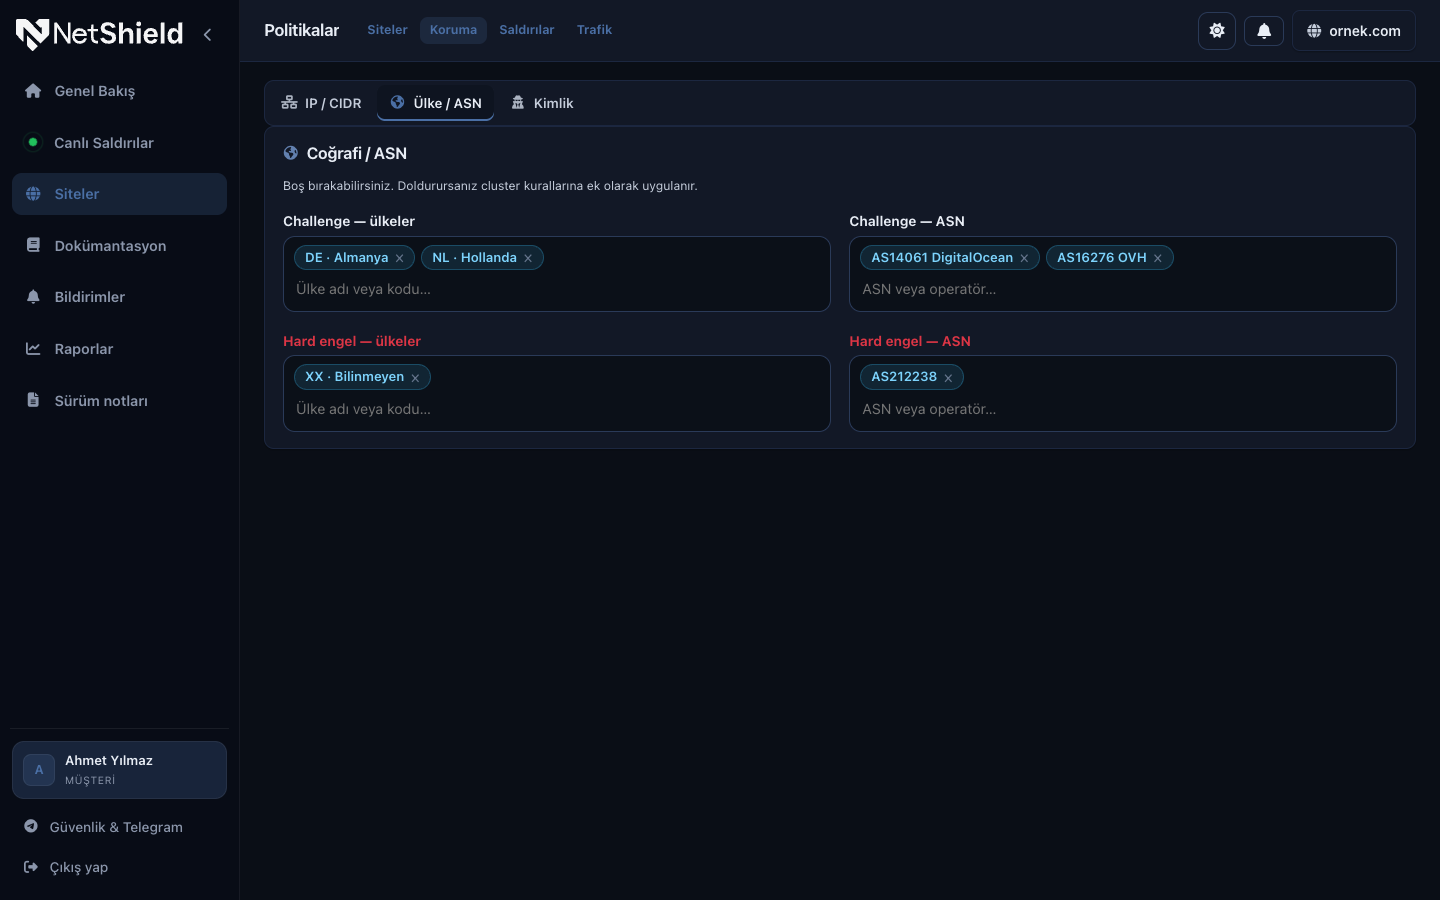
Ayarlar · Ülke Politikaları
Ülke Bazlı Erişim Kısıtlama ve Geo-Fencing
Kaynak ülke koduna göre coğrafi engelleme veya zorunlu doğrulama listeleri oluşturun.
- Ülke Engelleme Listesi + Eylem Seçimi (403 veya CAPTCHA)
- Ülke Doğrulama Listesi (Zorunlu CAPTCHA)
- Seçici: ISO ülke kodu veya ülke adı
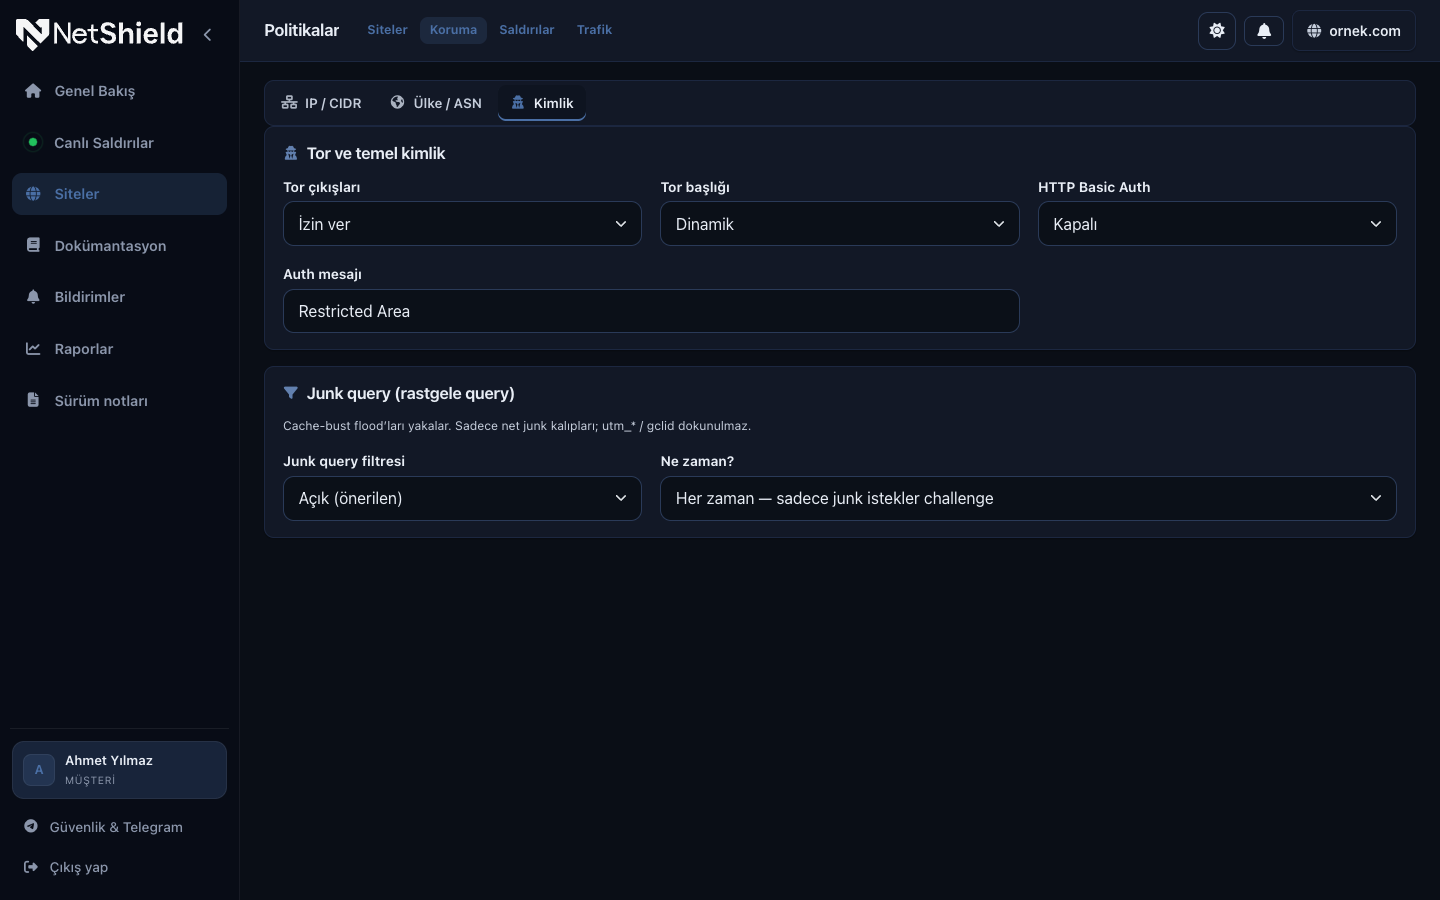
Ayarlar · Bot ve Path Kuralları
User-Agent Filtresi ve Hassas Dizin Koruması
Hazır profiller yaygın botları ve hassas dizinleri otomatik doldurur; kuralları uygulamanıza göre düzenleyebilirsiniz.
- User-Agent Engelleme Listesi (curl, python-requests, scrapy vb.) → 403 Engeli
- Hassas Path Koruması (wp-login.php, xmlrpc.php, /admin vb.) → CAPTCHA veya 403
Ayarlar · Bildirim Kanalları
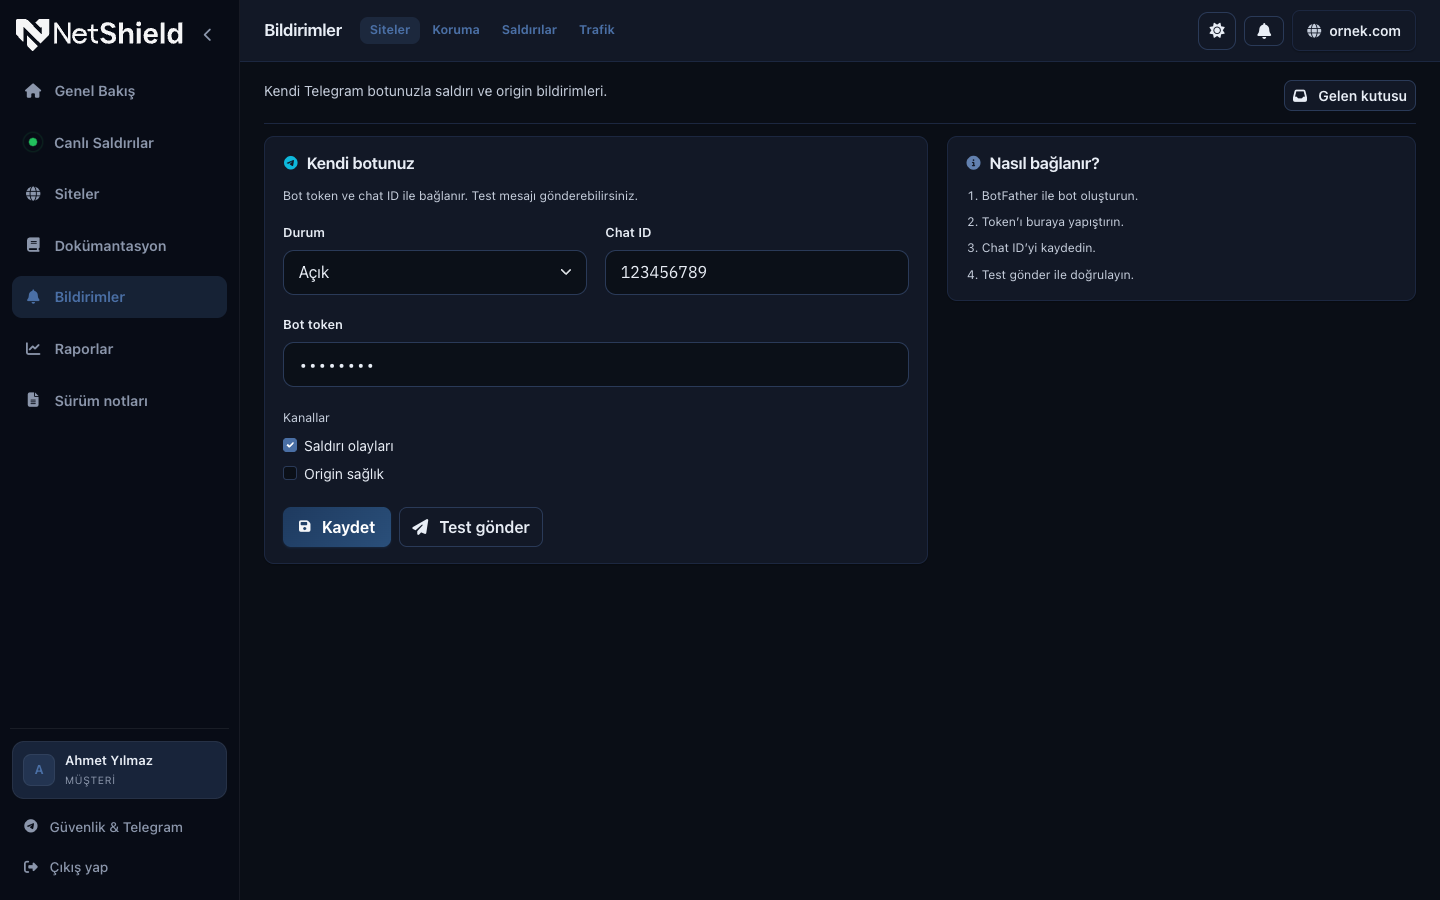
Güvenlik Olayları ve Uyarı Bildirimleri
Koruma seviyesi değiştiğinde veya önemli saldırılarda e-posta ve Telegram kanallarına anında uyarı iletin.
- İletim Kanalı: E-posta | Telegram | E-posta + Telegram
- Hedef bildirim e-posta adresleri
- Telegram Bot Token ve Chat ID
- Test bildirimi gönder
Aynı Güvenlik Kurallarını Edge Cluster’da Çalıştırın
Lisanslama yetkili satıcılarımız üzerinden yürütülür. Kuralları yönetim panelinden belirleyin; tüm dağıtık edge cluster’da geçerli olsun.