Rate Limiting Nedir? İstek Hızı Neden Kısıtlanır?
Rate limiting, bir kaynağın birim zamanda kaç istek gönderebileceğini sınırlar. Amaç meşru kullanıcıyı değil, otomatik yağmuru kesmektir.
Rate limiting, belirli bir anahtar (IP, oturum, API anahtarı) için birim zamandaki istek sayısını sınırlamaktır. Web güvenliğinde en sık HTTP ve giriş uçlarında kullanılır.
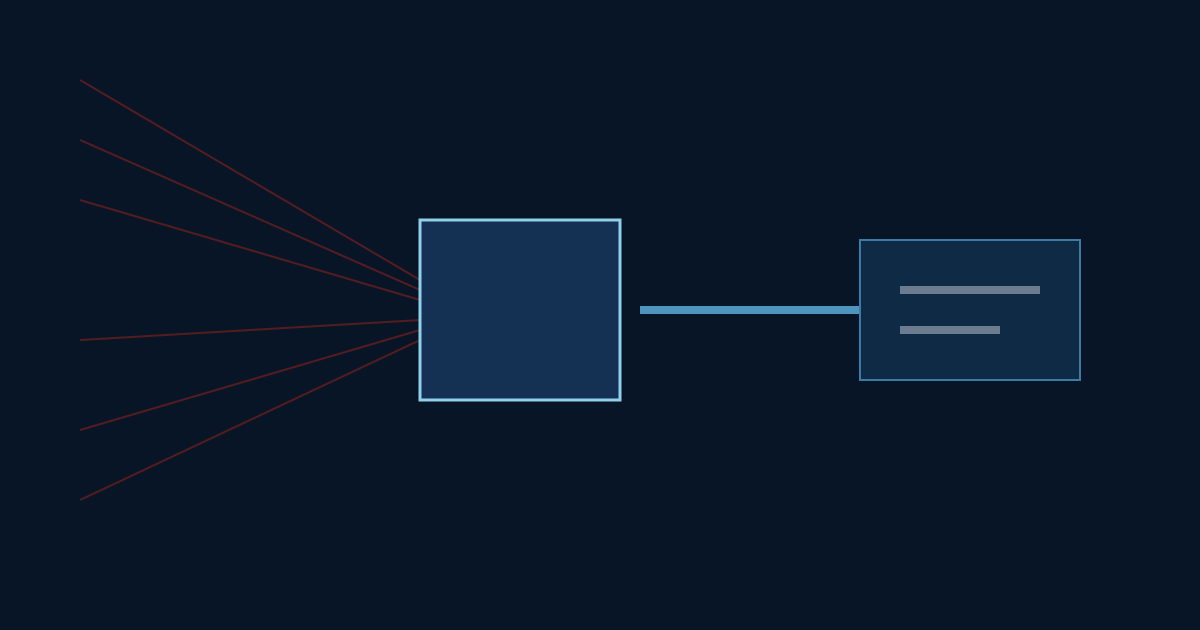
Sınır yoksa bir bot, arama kutusunu veya giriş formunu saniyede yüzlerce kez deneyebilir. Layer-7 DDoS çoğu zaman tam olarak budur: geçerli görünen isteklerin aşırı hızı.
Nasıl hesaplanır?
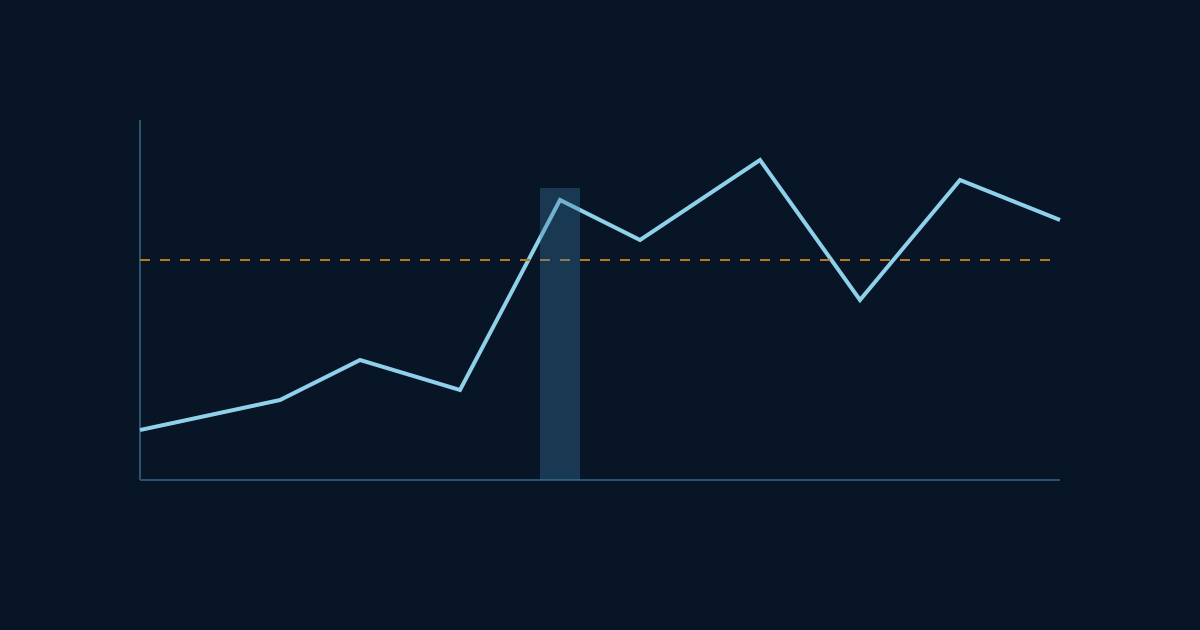
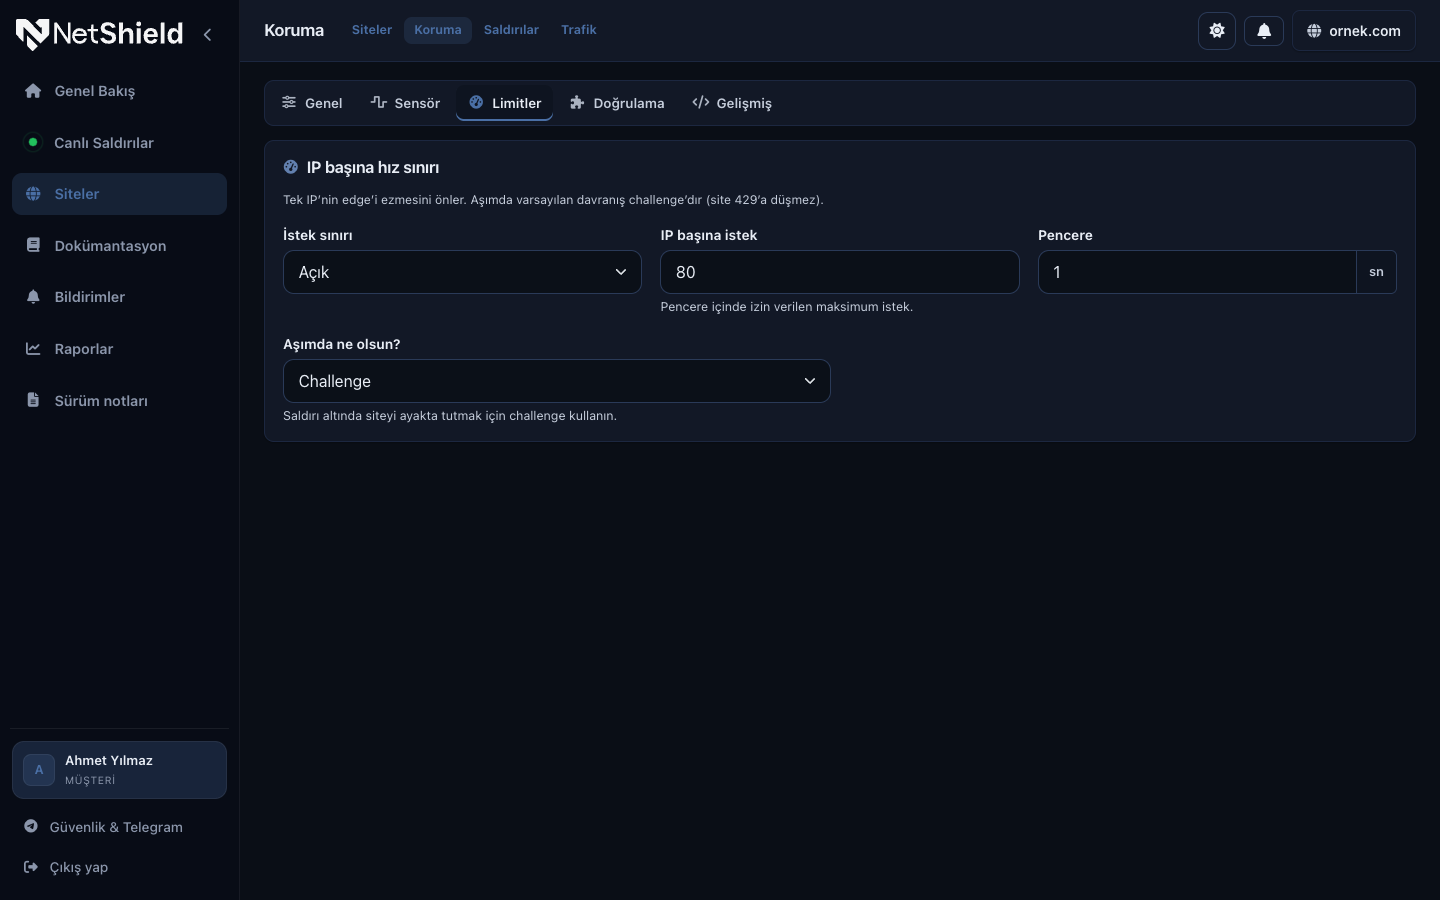
Tipik model bir pencere ve bir tavandır: örneğin 10 saniyede 40 istek. Pencere dolunca sonraki istekler geciktirilir, doğrulamaya alınır veya kısa süre reddedilir. Eşik siteye ve uç noktaya göre değişir.
- Genel site trafiği için daha geniş pencereler
- Giriş, sepet ve arama için daha sıkı tavanlar
- API ve webhook’lar için ayrı, öngörülebilir kotalar
- Doğrulanmış botlar ve ödeme bildirimi için muafiyet
WAF ile birlikte çalışması
Rate limiting tek başına kimlik doğrulamaz; yalnızca hızı görür. WAF ise imza, ASN, ülke ve davranış skorunu ekler. İkisi birlikte yanlış pozitifi azaltır.
NetShield’te hız eşiği koruma profilinin parçasıdır. Sensör, dağıtık patlamayı görünce doğrulamayı açar; resmi arama botları rDNS ile muaf tutulur. Ayarlar özellikler altında toplanır.
Doğru rate limiting, “herkesi yavaşlatmak” değildir. Meşru ziyaretçi akıcı kalır; otomatik yağmur kenarda kesilir.
Tüm yazılar