WAF Nedir? Web Application Firewall Nasıl Çalışır?
WAF, web uygulamanıza gelen HTTP isteklerini uygulama katmanında inceleyerek zararlı trafiği ziyaretçiden ve sunucudan önce durdurur.
WAF (Web Application Firewall), web sitelerine ve API’lere gelen HTTP/HTTPS isteklerini uygulama katmanında inceleyen güvenlik katmanıdır. Amaç, ziyaretçi deneyimini bozmadan Layer-7 saldırılarını, enjeksiyon girişimlerini ve otomatik bot trafiğini sunucuya ulaşmadan durdurmaktır.
Klasik ağ güvenlik duvarı port ve protokol düzeyinde çalışır. WAF ise URL, başlık, çerez, User-Agent ve istek ritmine bakar. Bu yüzden “siber güvenlik duvarı” ile WAF aynı şey değildir; WAF, web uygulamasına özel bir kontroldür.
WAF hangi tehditleri hedefler?
Bir WAF, web uygulamasının anladığı dilde konuşan saldırıları görür. Bunların başında HTTP flood, sahte tarayıcı botları, yetkisiz tarama, kaba kuvvet denemeleri ve uygulama açıklarını istismar eden istekler gelir.
- Dağıtık Layer-7 DDoS ve istek patlamaları
- Sahte arama motoru botları ve scraper trafiği
- IP, ASN ve ülke bazlı istenmeyen erişim
- Aşırı hızlı form ve API çağrıları
- Bilinen kötü amaçlı kaynaklardan gelen istekler
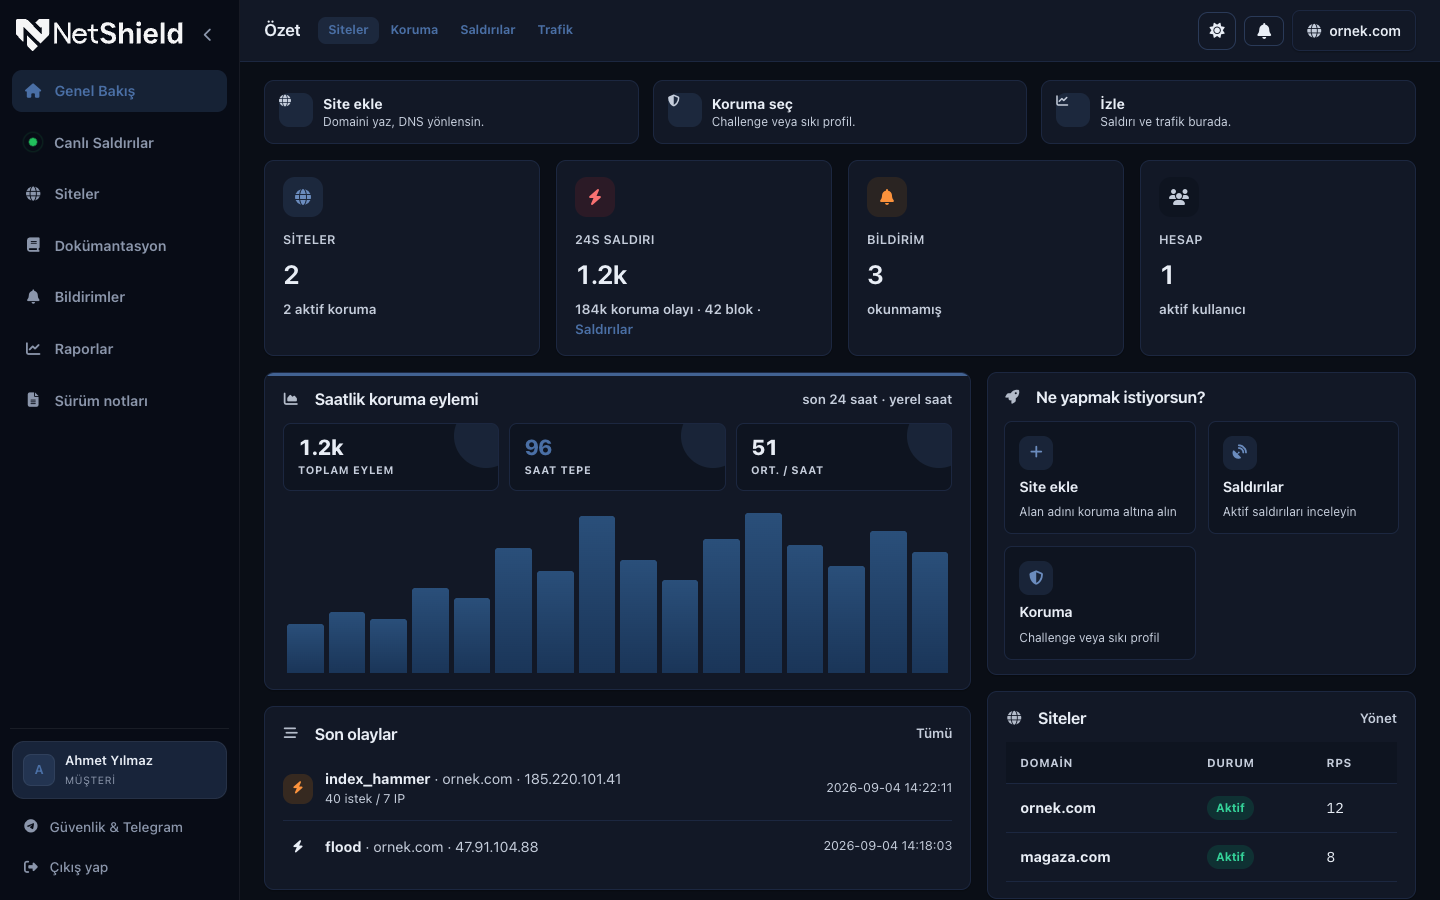
WAF nasıl çalışır?
İstek önce WAF’a düşer. Motor; kaynak IP, ASN, coğrafya, hız, imza ve davranış skorunu birlikte değerlendirir. Temiz trafik geçirilir. Şüpheli istek doğrulamaya alınır veya geçici olarak kısıtlanır. Kararlı zararlı kaynaklar kara listeye düşer.
İyi bir WAF, doğrulamayı sürekli açık tutmaz. Akıllı sensör yalnızca gerçek anomali ve saldırı modellerinde devreye girer; resmi arama botları ve ödeme bildirimleri muaf tutulur.
Edge WAF ile sunucu önü WAF farkı
WAF sunucunun hemen önünde çalışırsa saldırı yine sizin bant genişliğinize ve işlemcinize yük biner. Edge WAF, isteği ziyaretçiye en yakın cluster noktasında karşılar. Zararlı trafik origin sunucuya hiç ulaşmaz.
NetShield bu modeli kullanır: kurallar Fransa, Almanya, Hollanda, Türkiye ve Bulgaristan üzerindeki edge cluster’lara aynı anda uygulanır. Gecikme düşük kalır, origin sakin kalır.
WAF seçerken bakılması gerekenler
Sadece “engeller” demek yetmez. Yanlış pozitif, ödeme kesintisi ve SEO kaybı işletmeye saldırı kadar zarar verir. WAF seçim rehberinde ayrıntıladığımız gibi şunlar net olmalıdır:
- Profil ve eşiklerin panelden saniyeler içinde değişmesi
- Google, Bing, Yandex gibi doğrulanmış botların muafiyeti
- Rate limiting, IP/ASN/ülke listeleri ve raporların tek yerde olması
- Kuralların tüm edge noktalarına eşzamanlı yansıması
Özetle WAF, web uygulamanızın kapısındaki uygulama katmanı bekçisidir. Doğru kurgulandığında hem saldırıyı keser hem de meşru ziyaretçiyi, arama motorunu ve ödeme akışını korur.
Tüm yazılar