WAF Nasıl Seçilir? Kurumsal Alıcılar İçin Kontrol Listesi
Doğru WAF, yalnızca saldırıyı kesen değil; SEO’yu, ödemeyi ve operasyon ekibini de koruyan üründür.
WAF seçimi bir lisans kutusu işaretlemek değildir. Yanlış ürün ya saldırıyı geçirir ya da müşteriyi, Googlebot’u ve sanal POS’u keser. WAF nedir yazısından sonraki adım, ölçülebilir kriterlerdir.
1. Karar nerede veriliyor?
Origin önü kutu, saldırıyı sizin hattınıza kadar getirir. Edge WAF isteği dağıtık cluster üzerinde karşılar. Gecikme, kapasite ve kesinti senaryosu buna göre değişir.
2. Yanlış pozitif nasıl yönetiliyor?
Sürekli açık doğrulama, koruma değil sürtünmedir. Profil, eşik ve rate limiting site bazında değişmeli; itiraz kanalı olmalıdır.
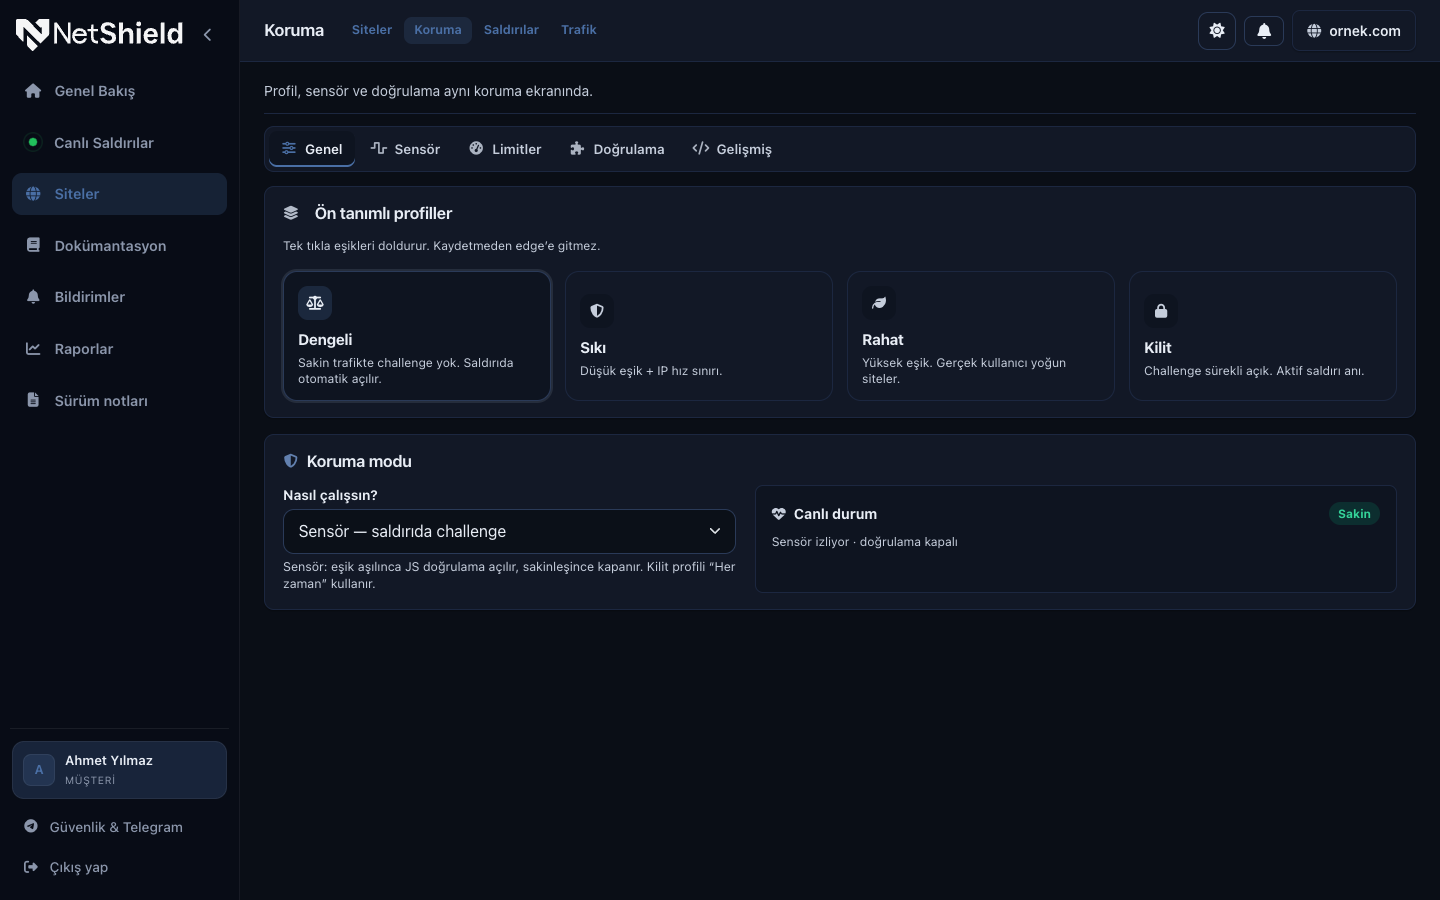
3. Bot ve ödeme muafiyeti var mı?
Doğrulanmış arama botları ve ödeme webhook’ları ayrı tutulmuyorsa SEO ve tahsilat risk altındadır. User-Agent yazısına güvenen ürünlerden uzak durun.
4. Operasyon tek panelde mi?
DNS, SSL, listeler, rapor ve bildirim ayrı panellere dağılmışsa gece müdahalesi yavaşlar. Özellikler ve panel aynı dilde konuşmalıdır.
5. Satın alma ve destek net mi?
Lisansın kimden alındığı, kurulumun kimin sorumluluğunda olduğu ve destek saati sözleşmede yazmalıdır. NetShield lisansları yetkili satıcılar üzerinden verilir; altyapı sponsorları satış kanalı değildir.
Kısa liste: edge’de karar, saldırı anında açılan doğrulama, bot/ödeme muafiyeti, tek panel, açık satıcı modeli. Bu beş satır netleşmeden WAF satın alınmaz.
Tüm yazılar